Food & Fitness App
LIVE · Server 1 · seit Mai 2026
Multi-Platform-Produkt
OPERATIONALDeploy vor 4 Tagen · Sync vor 12 Std.
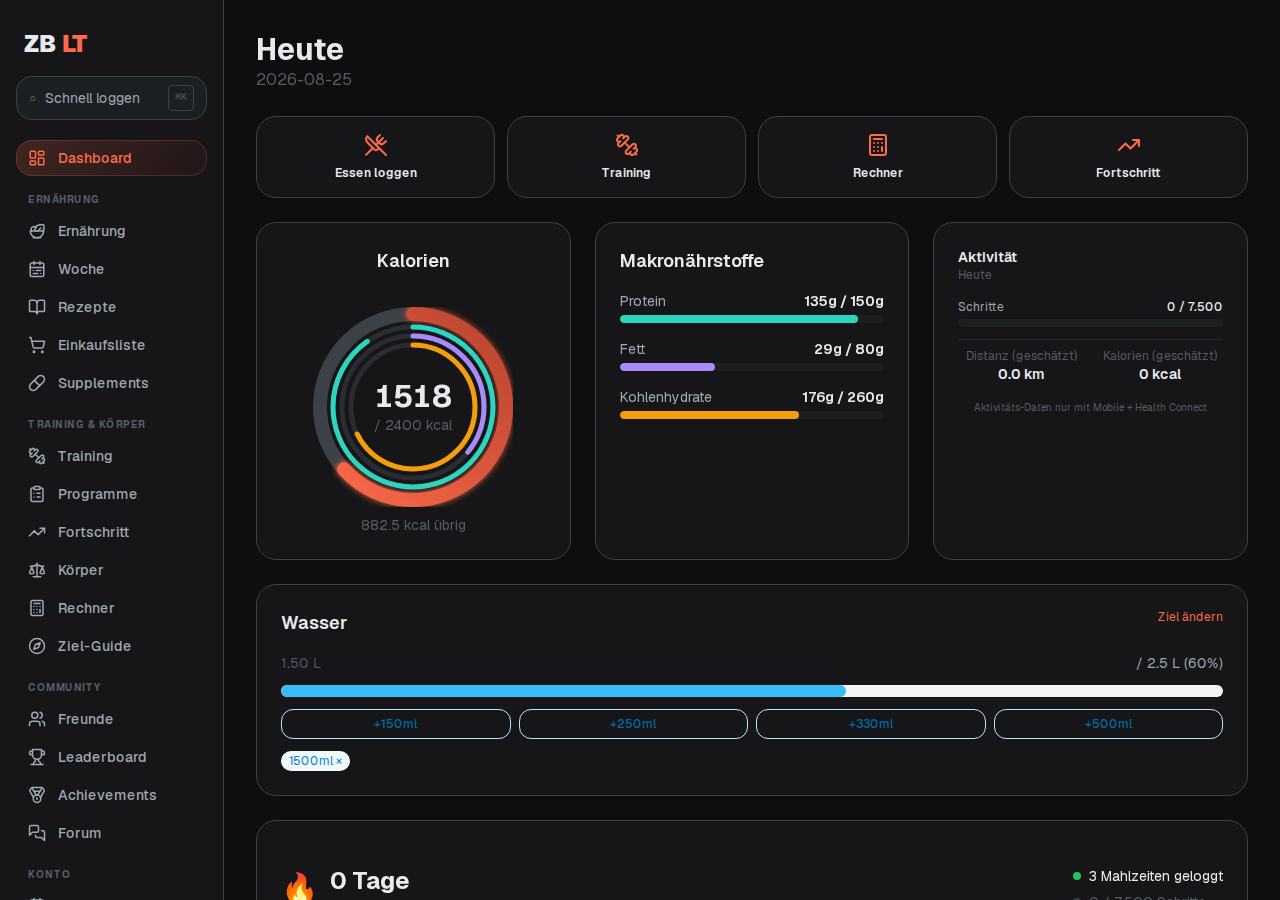
Ein Multi-Platform-Produkt für Ernährungs- und Trainingsdaten — echte Gesundheitsdaten, nicht Fitness-Tracking zum Spaß. Sobald DSGVO Art. 9 greift, ist nachträglich eingebauter Datenschutz keine Option.
Projektdetails
Beitrag
FastAPI-Backend als gemeinsames Fundament für die Next.js-Web-App und die Expo/React-Native-Mobile-App, mit Zugriffskontrolle, Export- und Löschfunktion direkt im Datenmodell verankert. Releases über Alembic-Migrationen, feste Sprint-/Versionierungsdisziplin, n8n für Automatisierung im Hintergrund. Seitdem erweitert um Passwort-Selfservice mit 2FA (inklusive TOTP-Replay-Schutz und 2FA-Pflicht auch beim Google-Login), lokale JWKS-Verifikation von Google-ID-Tokens statt blindem Vertrauen, echten OAuth-State-CSRF-Schutz und Admin-Funktionen für Nutzerverwaltung (Sperren/Löschen). CI-Pipeline mit Lint-/Type-/Test-/Build-Gates neu aufgesetzt, kompletter Altlasten-Lint-Bestand bereinigt. Die Google-Fit-Anbindung wurde entfernt, nachdem Google die zugrunde liegende API angekündigt abschaltet — ein erzwungener, kein freiwilliger Architektur-Schwenk.
Herausforderung
Ein Backend für zwei grundverschiedene Clients konsistent halten, ohne Logik zu duplizieren — und OTA-Updates für die Mobile-App liefern, ohne auf App-Store-Review-Zyklen zu warten.
Stack
Ein Produkt, das Gesundheitsdaten von Anfang an mit DSGVO-Anforderungen im Datenmodell verankert — nicht nachträglich aufgesetzt, sondern von Beginn an so gebaut. DSGVO-Rechte (Auskunft, Löschung, Datenübertragbarkeit) sind inzwischen echter Selfservice, nicht nur Zusage auf Anfrage.
app.zblt.eu →Was davon meine Arbeit ist
Backend-Architektur, Datenmodell, DSGVO-Umsetzung und die Security-Härtungen sind meine eigene Arbeit — Entscheidungen, nicht nur Text.